
主页搜索
搜索
选择时间
搜索范围
全部的
‘网络威胁’新闻 5个
-
 世宗律师事务所与韩国在线购物协会举办“应对AI安全威胁”研讨会
世宗律师事务所(代表律师:吴钟汉)与韩国在线购物协会合作,提出了针对AI(人工智能)技术普及带来的网络安全威胁及未来将加强的个人信息保护法规的综合应对策略。 世宗律师事务所于15日在首尔钟路区世宗D塔的研讨室举办了以“AI时代在线购物企业的个人信息保护与事故应对策略”为主题的联合研讨会。 此次活动旨在检查在线购物企业在人工智能和数据利用急剧增加的环境中面临的安全风险,并寻求实际的解决方案。 研讨会由李泰熙顾问的开幕词拉开帷幕,分为应对侵害事故、法律制度动态、AI安全威胁三个部分进行。 首个发言的崔光熙顾问以“黑客事故现场需要的三项内容”为主题,强调了初期应对的关键要素,包括证据保存、法律报告和通知期限的遵守,以及平时应对体系的检查。 崔顾问表示:“由于AI的发展,攻击速度急剧加快,完全预防所有事故变得困难。”他呼吁:“在事故发生时,为了减少核心信息的损失,必须建立快速报告和证据保存体系,并通过模拟训练确保其有效性。” 接下来,安正浩律师聚焦于近期个人信息保护法和信息通信网络法修订后企业义务的变化。 安律师指出,预防责任和事后罚款制裁大幅加强,强调:“个人信息保护不是某个部门的工作,而是全公司的任务。包括管理层在内,必须检查根据修订法律的义务,并立即整顿内部管理体系。” 崔大宣教授分析了AI代理普及带来的新威胁因素。他指出,通过AI实现攻击自动化使防御成本大幅降低,并提出了对外部攻击的防范以及内部AI代理权限管理的必要性。 他解释道:“AI代理可能因意外行为而泄露个人信息,因此急需建立超越简单权限限制的监控体系,持续记录和检查活动记录。” 李泰熙顾问表示:“在线购物行业涉及众多利益相关者,事故发生时的影响力非常大。”他希望此次研讨会能成为企业维护客户信任、重新审视实际安全体系的契机。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:08:00 -
 AI时代的黑客工具,韩国的网络安全升级
人工智能提升了人类的生产力,但也同样提升了黑客的生产力。攻击者现在可以利用AI对目标系统进行侦察,寻找漏洞并生成攻击代码。过去需要熟练黑客花费大量时间的工作,现在可以在瞬间完成。 网络战争中最大的变化最终是速度。人类逐步防御的方式无法跟上这种速度。如果刀刃变快,盾牌也必须变快。这就是韩国互联网振兴院(KISA)推出“韩国型安全专用AI”的原因。 防守方的处境越来越艰难,因为需要防御的漏洞数量激增。国际网络事件响应协作组织(FIRST)预计,今年公布的共同漏洞识别编号(CVE)将达到约66000个。上半年的公布速度比年初的预测高出46.3%,创下历史新高。 然而,漏洞增加十倍并不意味着可以将安全人员增加十倍。幸运的是,在涌现的漏洞中,真正会被利用的仅占一小部分。那么问题本身就需要改变。“漏洞有多少个”不再是问题,而是“从哪里开始防御”。 KISA对AI的期待也在于此。它希望摆脱“谁发现得更多”的竞争,转而让AI优先识别出真正存在较大风险的漏洞,并根据优先级进行应对。 自今年5月以来,KISA通过OpenAI的政府及机构信任基础接入(GTAC)计划,利用AI对主要基础设施的外部公开网页和商业及开源软件进行检查。通过这种方式,人工分析所需的数周到一个月的时间大大缩短,能够及时筛选出真正危险的漏洞并通知企业进行修补。 在此基础上,还有一个更深层次的问题。韩国的网络防御是否可以完全依赖于海外通用AI? 包括ChatGPT在内的全球AI是经过大量数据训练的优秀通用模型。然而,韩国的安全环境具有独特性。韩国有网络隔离系统,HWP文档在公共和私人领域广泛使用,数字版权管理(DRM)和电子金融安全模块等独特的安全体系层层叠加。 来自朝鲜的网络威胁也是一个地缘政治变量。更根本的问题是信息的敏感性。国家基础设施和企业内部系统的结构及其漏洞信息无法完全输入到海外通用AI中。即使是再聪明的AI,也不能在暴露国家和企业的关键点的情况下使用。 KISA提出的解决方案是“韩国型安全专用基础模型”。这并不是要与世界顶级的通用AI在各个领域竞争,而是相反的策略。KISA希望在网络安全这一领域,集中培养对韩国数据和环境进行深入学习的专业AI。 KISA威胁应对政策团队负责人金恩成的比喻十分贴切。如果说海外通用AI是涉猎各科的天才,那么韩国型安全AI则应成为在某一领域深耕的专家。目标不是做一个什么都能做的AI,而是做一个对针对韩国的网络攻击最为了解的AI。 如果能够正确构建,其应用范围将非常广泛。它能够从众多漏洞中筛选出真正危险的,分析恶意代码,提前捕捉攻击的迹象,并指出应该优先处理的系统。它将成为安全负责人的“AI顾问”。 然而,政府并不需要直接开发所有的安全服务。KISA提出的方向是角色分工。政府将基础安全知识学习的模型以开放方式发布,安全企业则在其基础上提供金融、通信、制造、公共等行业的专业服务。 这一设计至关重要。国家不应与私营AI企业竞争。国家应铺设共同的基础,而竞争应由私营企业在其上进行。高速公路由国家建设,但在其上行驶的汽车不必由国家制造。 如果建立了可靠的基础模型,安全企业和初创公司将各自提供技术和数据,推出更加多样化的服务。届时,韩国型安全AI将不仅仅是一个产品,而是安全产业的公共基础设施。 在AI时代,安全的概念也在改变。过去,防御的全部就是筑高城墙,阻止敌人入侵。然而,随着AI攻击技术日新月异,完美阻挡所有攻击的目标正逐渐成为海市蜃楼。 现在,延迟攻击的时间并迅速捕捉异常迹象,及时通知管理员以防止损失扩散的能力才是胜负的关键。关键在于发现的速度和响应的速度,而不是完美的防御。 在这一框架中,AI承担着人类无法承受的速度。它不断扫描网络和软件中涌现的数据,捕捉可疑的活动。人类则判断应该优先处理什么,组织对结果负责。AI负责检测,人类负责判断,组织负责结果。 然而,安全AI本身也可能成为新的目标。攻击者可能会通过输入污染数据、干扰AI的判断,或提取系统信息来攻击AI。因此,在利用AI增强安全的同时,也必须保护AI本身。因此,AI时代的网络战争并不是“AI对人类”的斗争,而是“掌握AI的攻击者与掌握AI的防御者”的斗争。 韩国在半导体、通信、制造业和数字政府等领域拥有世界级的数字基础设施。拥有的越多,一旦被攻破,损失也越大。AI时代的国家竞争力不仅取决于拥有多么优秀的AI。 能够多安全地运用这些AI和数字基础设施也是另一种竞争力。追随美国或中国的庞大通用AI并不是唯一的AI主权。理解我们社会独特的风险并拥有能够保护国家核心系统的AI,同样是技术主权的体现。 在这个AI成为攻击者工具的时代,韩国也需要一个保护自己的“AI盾牌”。韩国型安全专用基础模型正是要在我们手中强化这一盾牌的宣言。
2026-09-27 02:08:20 -
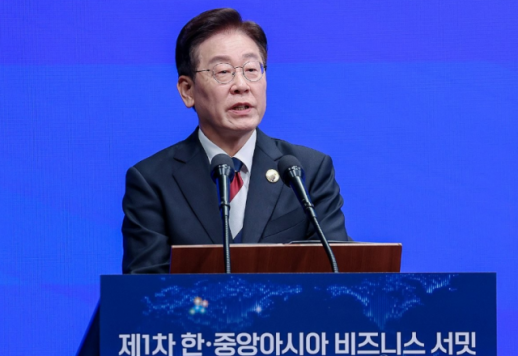 韩中亚峰会每两年举行,采纳《首尔宣言》
韩国与中亚五国决定每两年举行一次首脑会议,并通过部长级和副部长级协商机制建立常态化执行体系。同时,制定了涵盖核心矿产、能源供应链、人工智能(AI)与数字化、基础设施、气候与水资源、人文交流的中长期合作蓝图。 李在明总统与哈萨克斯坦总统卡斯姆-若马尔特·托卡耶夫、吉尔吉斯斯坦总统萨迪尔·扎帕罗夫、塔吉克斯坦总统埃莫马利·拉赫蒙、土库曼斯坦总统塞尔达尔·别尔德穆哈梅多夫、乌兹别克斯坦总统沙夫卡特·米尔济约耶夫等中亚五国领导人于16日在首尔举行的第一次韩中亚首脑会议上采纳了《首尔宣言》。 此次会议是韩国与中亚五国首次举行的多边首脑会议。自2007年成立的韩中亚合作论坛提升为首脑级别,旨在提升合作的地位,建立制度框架,避免一时的首脑外交。 根据宣言,首脑们决定每两年召开一次首脑会议。第二次首脑会议将于2028年在哈萨克斯坦阿斯塔纳举行。在没有首脑会议的年份,将举行外交部长级的韩中亚合作论坛,以检查现有协议的执行情况,并为下次首脑会议的议题做准备。此外,还计划通过副部长级的韩中亚高级会议(SOM)发掘具体项目并作为实务协商机制进行讨论。 在经济领域,会议强调结合中亚丰富的资源与增长需求,以及韩国的制造与高科技能力。首脑们决定新设工业部长协商机制,并签署工业与供应链合作谅解备忘录(MOU),未来将推动贸易品种多样化、消除非关税壁垒及促进投资的协商。 宣言中还提到在中亚各国政府内设立韩国企业支持专门窗口“韩国服务台”。在核心矿产领域,将建立涵盖勘探、加工、产业本地化、科技合作及人才培养的共同增值生产网络。能源合作方面,石油、天然气、石化及水电、可再生能源、能源基础设施现代化等议题也被列为主要内容。 在城市开发、交通基础设施、物流中心及智能出行领域,将支持韩国企业参与建设、现代化、运营及管理。 宣言不仅涉及经济合作,还包括朝鲜半岛和平与安全合作的内容。首脑们重申了实现朝鲜半岛完全无核化和建立持久和平的意愿,并决定加强应对恐怖主义、毒品走私、网络威胁、跨国犯罪及非法移民的合作基础。同时,宣言中还包含了对华侨的支持、纪念活动、青年、学生及学术交流,以及扩大韩语和文化教育的人文交流方案。 在首脑会议后举行的韩中亚商业峰会上,讨论了如何将宣言中的经济合作任务具体化为民间投资和共同项目。各国政府与企业代表出席,寻求在核心矿产、能源供应链、交通、城市基础设施、人工智能及数字转型等领域的合作机会。
2026-09-17 02:36:00 -
 西方五国警告AI网络威胁:防御时间正在消失
美国、英国、加拿大、澳大利亚和新西兰等西方五国的网络安全机构负责人对利用人工智能(AI)进行的网络威胁发出了公开警告。由于高性能AI模型迅速提升了网络攻击能力,企业和政府的应对压力也在加大。 据路透社和《卫报》22日报道,五眼联盟(Five Eyes)成员国的网络安全机构负责人在联合声明中表示:“前沿AI模型正在提高网络威胁的速度、规模和复杂性。”前沿AI指的是超越现有技术水平的尖端AI模型。 他们警告称:“前沿AI模型将从根本上改变网络攻击和防御的能力,这种变化可能在几个月内而非几年内显现出来。”这意味着,AI在漏洞检测和攻击自动化中的应用,使得防御者的应对时间迅速减少。 五眼联盟的官员强调:“AI正在降低恶意行为者的进入门槛,网络风险不应再仅仅被视为信息技术(IT)部门的问题。”为了维护组织运营的连续性和市场信任,企业和政府必须将网络恢复力视为管理层的任务。 他们还呼吁加快在防御方面的AI应用。如果不有计划地利用AI进行漏洞检测、安全检查和事件响应,攻击者与防御者之间的应对速度差距将进一步扩大。 此次声明并未直接指明特定的AI公司或模型。然而,考虑到美国政府最近限制外国人接触某些高性能AI模型的背景,这表明西方当局对前沿AI在网络中的恶意使用可能性表示担忧。《卫报》报道称,担忧已出现,认为像安特罗匹克(Anthropic)的Fable和Mythos等模型可能被用于网络漏洞检测和攻击自动化。 声明指出:“网络恢复力不仅仅是IT问题,而是组织运营的连续性和市场信任的核心。”并警告称:“现在采取行动的组织可以减少风险暴露,而推迟应对的组织将加大可避免风险的可能性。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-06-23 22:32:00 -
 AI安全威胁加剧,韩国国家战略缺失遭批评
人工智能(AI)正在改变网络攻击的规则。尽管新的威胁出现,但国家应对措施未能跟上步伐,国会对此提出批评。政府缺乏战略规划的声音越来越大。28日,国会科学技术信息广播通信委员会全体会议上,Anthropic的下一代AI“米托斯”成为焦点。米托斯能够在短短数小时内完成人类黑客需要数月才能完成的安全漏洞探测和攻击方案设计,打破了网络攻击的壁垒。议员李周熙指出,面对这种AI威胁,韩国的安全体系能否正常运作是个问题。他强调,需要将专门的推进体系和预算专业人员培养纳入国家战略。Anthropic也意识到风险,暂缓公开米托斯,仅通过“玻璃翼项目”与部分全球合作伙伴探讨安全应对。问题在于韩国在这一讨论中被排除在外。议员李海民指出,美国和英国的AI安全研究所已获得米托斯的访问权限,但韩国未能参与玻璃翼项目。政府的中长期安全技术开发计划集中在2027年以后,被批评为忽视技术发展速度。政府正在努力应对。科学技术信息通信部第二次官柳济明表示,正在尝试参与玻璃翼项目。他通知全国信息保护负责人提高安全水平,并将在明年预算中反映整体安全体系的加强内容。政府高层也承认政策方向需要全面转变。副总理兼科学技术信息通信部部长裴炅勋通过社交媒体表示,AI正在改变网络安全的攻防规则。他指出,仅通过提示就能进行相当程度的漏洞探测和攻击,传统的防火墙已无法阻挡AI攻击。最终的解决方案是“用AI对抗AI”。裴部长强调,安全体系应转向AI主动发现漏洞、预测风险并快速应对的模式。他还补充说,基于零信任的安全转型也需加快。尽管已有声明,但时间不在我们这边。考虑到AI技术的快速发展,国家安全范式转变的黄金时间可能正在流失。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-04-28 23:22:49
-
世宗律师事务所与韩国在线购物协会举办“应对AI安全威胁”研讨会
世宗律师事务所(代表律师:吴钟汉)与韩国在线购物协会合作,提出了针对AI(人工智能)技术普及带来的网络安全威胁及未来将加强的个人信息保护法规的综合应对策略。 世宗律师事务所于15日在首尔钟路区世宗D塔的研讨室举办了以“AI时代在线购物企业的个人信息保护与事故应对策略”为主题的联合研讨会。 此次活动旨在检查在线购物企业在人工智能和数据利用急剧增加的环境中面临的安全风险,并寻求实际的解决方案。 研讨会由李泰熙顾问的开幕词拉开帷幕,分为应对侵害事故、法律制度动态、AI安全威胁三个部分进行。 首个发言的崔光熙顾问以“黑客事故现场需要的三项内容”为主题,强调了初期应对的关键要素,包括证据保存、法律报告和通知期限的遵守,以及平时应对体系的检查。 崔顾问表示:“由于AI的发展,攻击速度急剧加快,完全预防所有事故变得困难。”他呼吁:“在事故发生时,为了减少核心信息的损失,必须建立快速报告和证据保存体系,并通过模拟训练确保其有效性。” 接下来,安正浩律师聚焦于近期个人信息保护法和信息通信网络法修订后企业义务的变化。 安律师指出,预防责任和事后罚款制裁大幅加强,强调:“个人信息保护不是某个部门的工作,而是全公司的任务。包括管理层在内,必须检查根据修订法律的义务,并立即整顿内部管理体系。” 崔大宣教授分析了AI代理普及带来的新威胁因素。他指出,通过AI实现攻击自动化使防御成本大幅降低,并提出了对外部攻击的防范以及内部AI代理权限管理的必要性。 他解释道:“AI代理可能因意外行为而泄露个人信息,因此急需建立超越简单权限限制的监控体系,持续记录和检查活动记录。” 李泰熙顾问表示:“在线购物行业涉及众多利益相关者,事故发生时的影响力非常大。”他希望此次研讨会能成为企业维护客户信任、重新审视实际安全体系的契机。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:08:00 -
AI时代的黑客工具,韩国的网络安全升级
人工智能提升了人类的生产力,但也同样提升了黑客的生产力。攻击者现在可以利用AI对目标系统进行侦察,寻找漏洞并生成攻击代码。过去需要熟练黑客花费大量时间的工作,现在可以在瞬间完成。 网络战争中最大的变化最终是速度。人类逐步防御的方式无法跟上这种速度。如果刀刃变快,盾牌也必须变快。这就是韩国互联网振兴院(KISA)推出“韩国型安全专用AI”的原因。 防守方的处境越来越艰难,因为需要防御的漏洞数量激增。国际网络事件响应协作组织(FIRST)预计,今年公布的共同漏洞识别编号(CVE)将达到约66000个。上半年的公布速度比年初的预测高出46.3%,创下历史新高。 然而,漏洞增加十倍并不意味着可以将安全人员增加十倍。幸运的是,在涌现的漏洞中,真正会被利用的仅占一小部分。那么问题本身就需要改变。“漏洞有多少个”不再是问题,而是“从哪里开始防御”。 KISA对AI的期待也在于此。它希望摆脱“谁发现得更多”的竞争,转而让AI优先识别出真正存在较大风险的漏洞,并根据优先级进行应对。 自今年5月以来,KISA通过OpenAI的政府及机构信任基础接入(GTAC)计划,利用AI对主要基础设施的外部公开网页和商业及开源软件进行检查。通过这种方式,人工分析所需的数周到一个月的时间大大缩短,能够及时筛选出真正危险的漏洞并通知企业进行修补。 在此基础上,还有一个更深层次的问题。韩国的网络防御是否可以完全依赖于海外通用AI? 包括ChatGPT在内的全球AI是经过大量数据训练的优秀通用模型。然而,韩国的安全环境具有独特性。韩国有网络隔离系统,HWP文档在公共和私人领域广泛使用,数字版权管理(DRM)和电子金融安全模块等独特的安全体系层层叠加。 来自朝鲜的网络威胁也是一个地缘政治变量。更根本的问题是信息的敏感性。国家基础设施和企业内部系统的结构及其漏洞信息无法完全输入到海外通用AI中。即使是再聪明的AI,也不能在暴露国家和企业的关键点的情况下使用。 KISA提出的解决方案是“韩国型安全专用基础模型”。这并不是要与世界顶级的通用AI在各个领域竞争,而是相反的策略。KISA希望在网络安全这一领域,集中培养对韩国数据和环境进行深入学习的专业AI。 KISA威胁应对政策团队负责人金恩成的比喻十分贴切。如果说海外通用AI是涉猎各科的天才,那么韩国型安全AI则应成为在某一领域深耕的专家。目标不是做一个什么都能做的AI,而是做一个对针对韩国的网络攻击最为了解的AI。 如果能够正确构建,其应用范围将非常广泛。它能够从众多漏洞中筛选出真正危险的,分析恶意代码,提前捕捉攻击的迹象,并指出应该优先处理的系统。它将成为安全负责人的“AI顾问”。 然而,政府并不需要直接开发所有的安全服务。KISA提出的方向是角色分工。政府将基础安全知识学习的模型以开放方式发布,安全企业则在其基础上提供金融、通信、制造、公共等行业的专业服务。 这一设计至关重要。国家不应与私营AI企业竞争。国家应铺设共同的基础,而竞争应由私营企业在其上进行。高速公路由国家建设,但在其上行驶的汽车不必由国家制造。 如果建立了可靠的基础模型,安全企业和初创公司将各自提供技术和数据,推出更加多样化的服务。届时,韩国型安全AI将不仅仅是一个产品,而是安全产业的公共基础设施。 在AI时代,安全的概念也在改变。过去,防御的全部就是筑高城墙,阻止敌人入侵。然而,随着AI攻击技术日新月异,完美阻挡所有攻击的目标正逐渐成为海市蜃楼。 现在,延迟攻击的时间并迅速捕捉异常迹象,及时通知管理员以防止损失扩散的能力才是胜负的关键。关键在于发现的速度和响应的速度,而不是完美的防御。 在这一框架中,AI承担着人类无法承受的速度。它不断扫描网络和软件中涌现的数据,捕捉可疑的活动。人类则判断应该优先处理什么,组织对结果负责。AI负责检测,人类负责判断,组织负责结果。 然而,安全AI本身也可能成为新的目标。攻击者可能会通过输入污染数据、干扰AI的判断,或提取系统信息来攻击AI。因此,在利用AI增强安全的同时,也必须保护AI本身。因此,AI时代的网络战争并不是“AI对人类”的斗争,而是“掌握AI的攻击者与掌握AI的防御者”的斗争。 韩国在半导体、通信、制造业和数字政府等领域拥有世界级的数字基础设施。拥有的越多,一旦被攻破,损失也越大。AI时代的国家竞争力不仅取决于拥有多么优秀的AI。 能够多安全地运用这些AI和数字基础设施也是另一种竞争力。追随美国或中国的庞大通用AI并不是唯一的AI主权。理解我们社会独特的风险并拥有能够保护国家核心系统的AI,同样是技术主权的体现。 在这个AI成为攻击者工具的时代,韩国也需要一个保护自己的“AI盾牌”。韩国型安全专用基础模型正是要在我们手中强化这一盾牌的宣言。
2026-09-27 02:08:20 -
韩中亚峰会每两年举行,采纳《首尔宣言》
韩国与中亚五国决定每两年举行一次首脑会议,并通过部长级和副部长级协商机制建立常态化执行体系。同时,制定了涵盖核心矿产、能源供应链、人工智能(AI)与数字化、基础设施、气候与水资源、人文交流的中长期合作蓝图。 李在明总统与哈萨克斯坦总统卡斯姆-若马尔特·托卡耶夫、吉尔吉斯斯坦总统萨迪尔·扎帕罗夫、塔吉克斯坦总统埃莫马利·拉赫蒙、土库曼斯坦总统塞尔达尔·别尔德穆哈梅多夫、乌兹别克斯坦总统沙夫卡特·米尔济约耶夫等中亚五国领导人于16日在首尔举行的第一次韩中亚首脑会议上采纳了《首尔宣言》。 此次会议是韩国与中亚五国首次举行的多边首脑会议。自2007年成立的韩中亚合作论坛提升为首脑级别,旨在提升合作的地位,建立制度框架,避免一时的首脑外交。 根据宣言,首脑们决定每两年召开一次首脑会议。第二次首脑会议将于2028年在哈萨克斯坦阿斯塔纳举行。在没有首脑会议的年份,将举行外交部长级的韩中亚合作论坛,以检查现有协议的执行情况,并为下次首脑会议的议题做准备。此外,还计划通过副部长级的韩中亚高级会议(SOM)发掘具体项目并作为实务协商机制进行讨论。 在经济领域,会议强调结合中亚丰富的资源与增长需求,以及韩国的制造与高科技能力。首脑们决定新设工业部长协商机制,并签署工业与供应链合作谅解备忘录(MOU),未来将推动贸易品种多样化、消除非关税壁垒及促进投资的协商。 宣言中还提到在中亚各国政府内设立韩国企业支持专门窗口“韩国服务台”。在核心矿产领域,将建立涵盖勘探、加工、产业本地化、科技合作及人才培养的共同增值生产网络。能源合作方面,石油、天然气、石化及水电、可再生能源、能源基础设施现代化等议题也被列为主要内容。 在城市开发、交通基础设施、物流中心及智能出行领域,将支持韩国企业参与建设、现代化、运营及管理。 宣言不仅涉及经济合作,还包括朝鲜半岛和平与安全合作的内容。首脑们重申了实现朝鲜半岛完全无核化和建立持久和平的意愿,并决定加强应对恐怖主义、毒品走私、网络威胁、跨国犯罪及非法移民的合作基础。同时,宣言中还包含了对华侨的支持、纪念活动、青年、学生及学术交流,以及扩大韩语和文化教育的人文交流方案。 在首脑会议后举行的韩中亚商业峰会上,讨论了如何将宣言中的经济合作任务具体化为民间投资和共同项目。各国政府与企业代表出席,寻求在核心矿产、能源供应链、交通、城市基础设施、人工智能及数字转型等领域的合作机会。
2026-09-17 02:36:00 -
西方五国警告AI网络威胁:防御时间正在消失
美国、英国、加拿大、澳大利亚和新西兰等西方五国的网络安全机构负责人对利用人工智能(AI)进行的网络威胁发出了公开警告。由于高性能AI模型迅速提升了网络攻击能力,企业和政府的应对压力也在加大。 据路透社和《卫报》22日报道,五眼联盟(Five Eyes)成员国的网络安全机构负责人在联合声明中表示:“前沿AI模型正在提高网络威胁的速度、规模和复杂性。”前沿AI指的是超越现有技术水平的尖端AI模型。 他们警告称:“前沿AI模型将从根本上改变网络攻击和防御的能力,这种变化可能在几个月内而非几年内显现出来。”这意味着,AI在漏洞检测和攻击自动化中的应用,使得防御者的应对时间迅速减少。 五眼联盟的官员强调:“AI正在降低恶意行为者的进入门槛,网络风险不应再仅仅被视为信息技术(IT)部门的问题。”为了维护组织运营的连续性和市场信任,企业和政府必须将网络恢复力视为管理层的任务。 他们还呼吁加快在防御方面的AI应用。如果不有计划地利用AI进行漏洞检测、安全检查和事件响应,攻击者与防御者之间的应对速度差距将进一步扩大。 此次声明并未直接指明特定的AI公司或模型。然而,考虑到美国政府最近限制外国人接触某些高性能AI模型的背景,这表明西方当局对前沿AI在网络中的恶意使用可能性表示担忧。《卫报》报道称,担忧已出现,认为像安特罗匹克(Anthropic)的Fable和Mythos等模型可能被用于网络漏洞检测和攻击自动化。 声明指出:“网络恢复力不仅仅是IT问题,而是组织运营的连续性和市场信任的核心。”并警告称:“现在采取行动的组织可以减少风险暴露,而推迟应对的组织将加大可避免风险的可能性。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-06-23 22:32:00 -
AI安全威胁加剧,韩国国家战略缺失遭批评
人工智能(AI)正在改变网络攻击的规则。尽管新的威胁出现,但国家应对措施未能跟上步伐,国会对此提出批评。政府缺乏战略规划的声音越来越大。28日,国会科学技术信息广播通信委员会全体会议上,Anthropic的下一代AI“米托斯”成为焦点。米托斯能够在短短数小时内完成人类黑客需要数月才能完成的安全漏洞探测和攻击方案设计,打破了网络攻击的壁垒。议员李周熙指出,面对这种AI威胁,韩国的安全体系能否正常运作是个问题。他强调,需要将专门的推进体系和预算专业人员培养纳入国家战略。Anthropic也意识到风险,暂缓公开米托斯,仅通过“玻璃翼项目”与部分全球合作伙伴探讨安全应对。问题在于韩国在这一讨论中被排除在外。议员李海民指出,美国和英国的AI安全研究所已获得米托斯的访问权限,但韩国未能参与玻璃翼项目。政府的中长期安全技术开发计划集中在2027年以后,被批评为忽视技术发展速度。政府正在努力应对。科学技术信息通信部第二次官柳济明表示,正在尝试参与玻璃翼项目。他通知全国信息保护负责人提高安全水平,并将在明年预算中反映整体安全体系的加强内容。政府高层也承认政策方向需要全面转变。副总理兼科学技术信息通信部部长裴炅勋通过社交媒体表示,AI正在改变网络安全的攻防规则。他指出,仅通过提示就能进行相当程度的漏洞探测和攻击,传统的防火墙已无法阻挡AI攻击。最终的解决方案是“用AI对抗AI”。裴部长强调,安全体系应转向AI主动发现漏洞、预测风险并快速应对的模式。他还补充说,基于零信任的安全转型也需加快。尽管已有声明,但时间不在我们这边。考虑到AI技术的快速发展,国家安全范式转变的黄金时间可能正在流失。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-04-28 23:22:49









