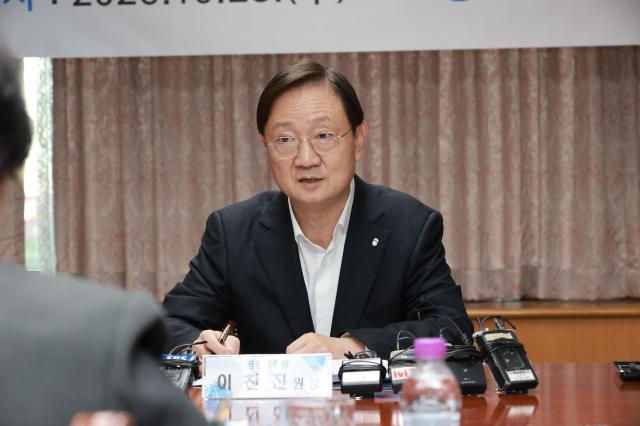
李灿振院长在3日的高层会议上检查了近期金融行业黑客事件的各行业应对情况,并讨论了信息技术(IT)安全加强的措施。
金融监督院指出,最近的黑客事件不仅影响了银行,还扩展到证券、保险等传统金融公司,以及不受电子金融交易法约束的企业。由于虚拟资产经营者和在线投资关联金融业者等实际发生了金钱损失,因此需要提高应对的力度。
李院长强调,金融公司必须尽快建立自主安全体系,以识别和应对安全威胁和漏洞。他要求首席执行官及管理层将IT安全视为客户信任的基础和核心生存战略,并在明年预算和人员扩充方面积极行动。
金融监督院将首先检查发生黑客事件的公司,确保其是否按照之前发布的安全注意事项和自查要求进行了适当的检查。特别是对于综合金融投资公司和保险公司等大型金融机构,如果发生事故,将严格追究首席执行官及管理层的责任。尽管已经持续指导基本安全控制检查和漏洞改善,但如果因形式化检查或控制不足导致事故发生,将审查管理层的责任是否适当。
在法律修订之前,金融监督院将制定可以促使金融公司加强安全的措施。还将考虑根据事故发生情况等差别化征收监管分担费。
为了防止进一步的事故,金融监督院将对整个金融行业的外部接触点进行全面检查。除了银行、证券、保险公司外,还将检查不受法律约束的法人保险代理公司(GA)、贷款公司、虚拟资产经营者、在线投资业者等。金融监督院将动员IT专业人员,检查实施情况,并对仅进行形式化检查的情况采取严厉措施。
特别是将优先检查与客户和金融公司资产相关的系统的外部接触点,以防止攻击导致金钱损失。在漏洞未解决之前,原则上将阻止外部访问。
金融监督院将新设安全专门组织,并扩充IT专业人员,以提高对金融行业IT安全的监督和检查能力。
※ 本报道经人工智能(AI)系统翻译与编辑。