
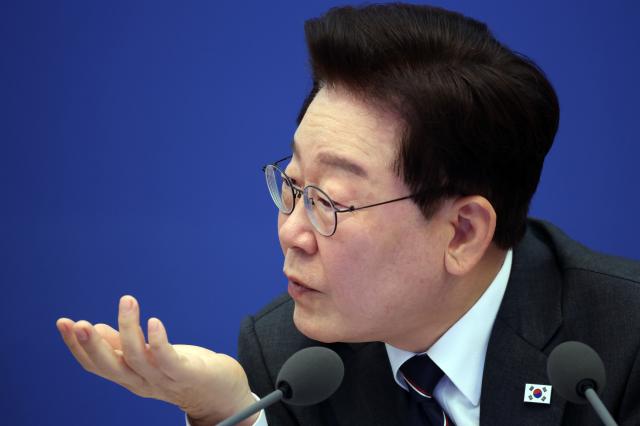
李总统在6日的国务会议上指出:“部分黑客攻击中使用了人工智能,导致民众的担忧和不安加剧。”他要求相关部门迅速、明确地掌握事件经过,并迅速集中必要的人力和资源,以将损失降至最低。
他强调,鉴于黑客攻击的影响已从金融领域扩展到公共机构,必须将以事后应对为中心的安全体系转变为预防为主的体系。
李总统表示:“黑客攻击手法日益复杂,受害范围已无法与过去相比。”他指出,政府、企业及整个社会必须严肃认识当前形势,提高警惕。他还表示:“仅靠事后补救难以有效应对日益演变的网络威胁,必须具备提前探测攻击的主动防御能力。”
他强调,针对利用人工智能进行的攻击,必须建立相应的应对体系。李总统指出:“应加快开发和普及网络安全专用的人工智能技术,是时候全面创新我们社会的安全范式,以适应人工智能时代。”他补充道:“除了构建精密的安全基础设施外,还需增强安全意识。”
韩总理提到,近期的攻击被推测使用了人工智能,可能导致钓鱼等二次损害,强调:“现有的安全体系和检查机制难以应对这种情况,必须加快全面改进。”
她指示金融委员会准确掌握泄露个人信息的范围和原因,并监督相关金融机构严格执行客户保护和损害赔偿措施。她还要求警方与相关机构合作,迅速调查黑客势力。
科技信息通信部和个人信息保护委员会等部门被要求检查防止工业界和公共机构进一步泄露的自我预防活动和应对机制。韩总理强调,现行的个人信息保护认证体系也“到了全面检讨的时候”。
作为主管部门,科技信息通信部也决定同时加强预算和制度。裴副总理在当天的国会科学技术信息广播通信委员会国政审查中,回应国民力量党议员徐天浩关于政府在网络攻击事件中责任的提问时表示:“科技信息通信部将把信息保护预算从3600亿韩元大幅增加到5200亿韩元,以应对网络攻击事件。”
裴副总理提到,自10月1日起实施的修订信息通信网络法,表示:“在企业未报告的情况下,仅凭黑客攻击的迹象即可进行调查,将加强惩罚性和经济性制裁。”
他还表示:“由于新法于1日实施,尚未显现实效,但预计未来会确认其有效性。”他承诺将标准化侵害事件管理和应对手册,并由科技信息通信部进行协调。
※ 本报道经人工智能(AI)系统翻译与编辑。












